




Escucha este artículo
Audio generado con IA de Google
/

El 23 de febrero de 2026 algunos entendidos y otros iniciados se encontraron con un tuit rápidamente replicado por distintos candidatos presidenciales, varias personas del común y no pocos medios de comunicación. El mensaje llamó la atención porque apareció en la cuenta de X de un individuo considerado uno de los “hackers” más importantes del mundo o, precisando (por la connotación negativa que ha tenido tal vez injustamente ese término), uno de los grandes expertos del orbe en ciberseguridad, ciberinteligencia y ciberdefensa, tema que desde hace años manda la parada en los más altos niveles, al punto de que es demandado masiva y urgentemente por personas, empresas y Estados.
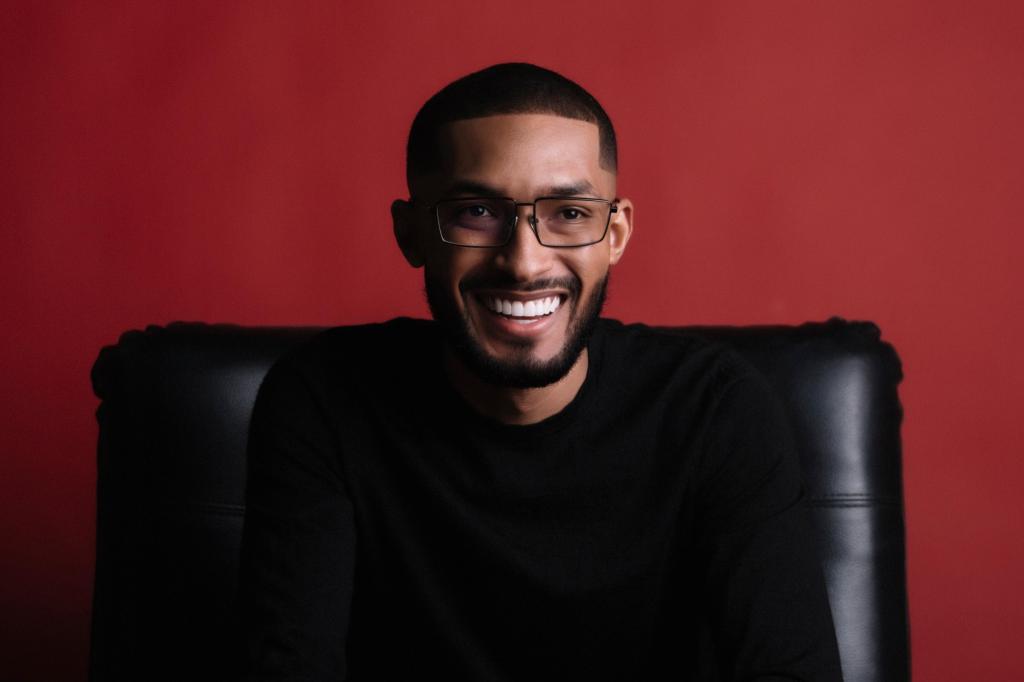
Quien escribió el texto fue José Pino, un hombre de 29 años, pero con 15 de experiencia en estas y otras cuestiones, y que, como dueño y creador de herramientas necesarias para revisar toda la infraestructura tecnológica electoral, propuso hacer esa auditoría a las elecciones, además, de forma gratuita.
Su tuit dijo lo siguiente:
“Para proteger la democracia y garantizar transparencia electoral de mi país 🇨🇴, ofrezco donar una auditoría de ciberseguridad independiente a toda la infraestructura tecnológica de #Elecciones2026, enfocada en:
• Análisis de vulnerabilidades en el código fuente de los softwares
• Detección de accesos arbitrarios y puertas traseras
• Pruebas de penetración al sistema
Solo pido:
1. Mesa técnica plural e independiente
2. Acceso completo al código fuente e infraestructura
3. Publicación de los hallazgos a toda la ciudadanía
La democracia merece total confianza, por eso pongo mi experiencia al servicio de Colombia”.
Se trataba, como se puede ver, de una propuesta concreta, “independiente y gratuita” que, al menos en un comienzo, sonaba muy bien, porque, en un contexto de inseguridad y desconfianza frente al manejo de determinadas herramientas, el que alguien con semejante bagaje ofreciera sus servicios, podría ayudar a darle mayor legitimidad a unos comicios que, desde antes de llevarse a cabo, estaban recibiendo serios señalamientos de sufrir presiones y manipulaciones externas.
Dichas conjeturas podían tener o no sustento, pero el ofrecimiento llamaba la atención para el desenvolvimiento pleno de unas elecciones signadas por la desconfianza recíproca, no solo hacia los grupos políticos enfrentados, sino también hacia las mismas instituciones. Además, en un contexto en el que es cada vez más común, por cuenta en parte de las redes sociales y sus burbujas ideológicas, que los derrotados griten inmediatamente “¡fraude!” (en el fútbol, los concursos, la política e incluso las rifas, los juegos y los espectáculos), porque el resultado no fue el que esperaban, la oferta de Pino podría ayudar en gran medida a fortalecer el proceso.
Sin embargo, a pesar de que varios candidatos se mostraron favorables a esa propuesta de auditoría, finalmente fue desechada, ¿por qué? Vale la pena escribir algunas cosas al respecto.
***
En Perú, el gobierno de Pedro Castillo se había mostrado interesado en acceder a un software que le permitiera realizar diferentes operaciones de ciberseguridad, para proteger sus comunicaciones, procesos y, por supuesto, secretos que en la actualidad están expuestos a enemigos, espías y saboteadores, entre otras instancias, a veces visibles y a veces ocultas. Seguramente también estaba interesado en contar con herramientas tecnológicas de punta para llevar a cabo labores de inteligencia, persecución a delincuentes y localización de personas, bajo diferentes fines y estrategias. O, bueno, eso es lo que después se dijo públicamente.
Este tema no es nuevo, ni en Perú ni en cualquier otro lugar, pues es parte de las labores de defensa y protección de asuntos sensibles, pero se ha agudizado en los últimos años con el desarrollo de las tecnologías de información y comunicación en un sector de lo que se ha denominado ciberinteligencia, ciberdefensa y ciberseguridad, siendo más común de lo que muchos ciudadanos de a pie creen.
No obstante, estas herramientas han sido, a la vez, muy cuestionadas por diferentes sectores que han acusado a gobiernos y empresas de utilizar determinados programas de software de origen a veces poco claro para espiar a quienes consideren necesario. Con esto, no pocos han señalado que si un programa desarrollado para obtener información privilegiada de las personas, localizarlas de manera rápida, acceder a sus comunicaciones e incluso a sus transacciones bancarias y financieras, cae en manos “equivocadas” los resultados pueden ser catastróficos, razón por la cual han surgido voces que afirman que los Estados necesitan crear instancias encargadas de proteger a sus ciudadanos de los muchos movimientos que hoy en día se están haciendo en el denominado ciberespacio.
Por eso, cuando se supo que Castillo y su ministro de Defensa Juan Carrasco estaban averiguando por una herramienta de ese estilo, la oposición y varios medios periodísticos que al parecer (y paradójicamente) hackearon las comunicaciones internas de algunos funcionarios, denunciaron que el gobierno estaba cotizando un mecanismo de alta tecnología para espiar, vigilar, perseguir y desprestigiar a sus rivales políticos, el periodismo y otros sectores considerados de interés.
Rápidamente se supo que el gobierno intentó comprar el software israelí Pegasus para adelantar labores de espionaje y seguimiento, lo que es conocido como un spyware. Como muchos deben recordar, esa plataforma dio mucho de qué hablar, por ejemplo, en Colombia, ya que su existencia fue denunciada por el propio presidente Gustavo Petro, quien afirmó que el gobierno anterior lo había adquirido para espiar a la oposición y, posteriormente, al nuevo gobierno en ejercicio. Y es que en Colombia no quedaron claras muchas cosas, pues no se sabe para qué se compró, por qué se pagó en efectivo (alrededor de US$ 11 millones), por qué el propio ex presidente Iván Duque no conocía mayor cosa al respecto y por qué el gobierno de Estados Unidos dijo finalmente que lo adquirió para operar en Colombia (supuestamente para luchar contra el narcotráfico) sin que muchos altos mandos colombianos lo supieran.
Tal vez por los cuestionamientos que Pegasus tenía en muchos lugares del mundo, el gobierno de Castillo buscó otras opciones, ofreciéndosele dos softwares poderosos, comercializados por una firma fundada por un antiguo oficial de campo y veterano de combate del Ejército de Estados Unidos y las Fuerzas Especiales, llamada The Duality Alliance LLC.
Los programas que esta empresa ofrecía eran ARPON y Clearview. El primero, según afirmaron los medios de comunicación, contaba con funciones como infectar dispositivos Android a través de un mecanismo que no requería contacto de apertura de un enlace que se conoce como “zero click”, lo que también permitía el acceso a la geolocalización, intercepción y el monitoreo de WhatsApp, con lo cual se podían leer las conversaciones en tiempo real para identificar, mediante el análisis de contexto, la comisión de un delito, por ejemplo, de secuestro, terrorismo y narcotráfico. Se trataba, como bien se dijo, de una herramienta con gran efectividad e “indetectable contra todos los antivirus Android actuales”.
Las pesquisas generaron diferentes comentarios, pues se dijo que facilitaría acceder a la información de prácticamente cualquier persona, entidad e instancia en el lugar menos pensado. Esto, en el contexto de un gobierno con una pésima relación con sectores opositores, dio pie para varios cuestionamientos, ya que podría ser una herramienta para espiar, desprestigiar y perseguir a quienes no fueran de sus afectos, lo cual, obviamente, ha ocurrido en otros lugares del mundo.
Según se dijo, el programa fue cotizado para 50 objetivos específicos por US$1 millón por los primeros tres meses, y, de ahí en adelante sería de “US$4 mil por número por mes”. Sin embargo, al parecer, por el escándalo, o quién sabe por qué razón, no fue finalmente adquirido.
Si bien el software ARPON era comercializado por la empresa estadounidense The Dualitty Alliance, su creador y desarrollador es nada más y nada menos que Jose Pino, el colombiano experto en ciberinteligencia y ciberseguridad, quien lo diseñó en 2018, con el objetivo de prevenir el crimen y el terrorismo. Si bien el uso oficial de ese programa era destinado a algunos países asiáticos, la empresa autorizada para comercializarlo resultó ofreciéndolo en Latinoamérica, donde, muy seguramente, los protocolos de seguridad no son tan cuidadosos como en otros lares.
De todas formas, el sistema no se compró y, al parecer, nunca se utilizó en el Perú, o esa es la versión oficial.
***
En un país de oriente medio, el líder político, heredero de una dinastía familiar que está al frente del poder político y religioso desde hace décadas, se encontraba tremendamente inconforme. La razón era una serie de ataques sistemáticos que su régimen estaba sufriendo públicamente, por cuenta de diferentes individuos y colectivos que, ubicados en distintos lugares del mundo, unos dentro del país, otros en países cercanos y otros más en territorios lejanos, denunciaban hechos relacionados con la corrupción y la violación de los derechos humanos hacia opositores y sectores críticos. Esto, según cuentan, no dejaba dormir al líder y lo había convertido en alguien que reprendía permanentemente a sus subalternos (o “súbditos”, según se quiera ver), pues no encontraba soluciones a ese problema que se escalaba cada vez más.
Como ocurre en estos tiempos, las denuncias contra la autoridad de este régimen no se hacían solamente por canales tradicionales, que van desde protestas públicas hasta apariciones en medios de comunicación reconocidos o de nueva data, como las mismas redes sociales que pueden poner a circular numerosa información que se puede “viralizar”, sino mediante la interceptación y el saboteo de comunicaciones oficiales y privadas de diferentes instancias y personas del gobierno o afines a este.
Si bien los mecanismos de inteligencia que el gobierno tenía habían servido para identificar a varios de los posibles —algunos muy obvios— generadores de estas acciones que incomodaban y, aún más, ponían en peligro las actividades de seguridad nacional, los resultados eran insuficientes, pues los ataques continuaban y, de hecho, se habían incrementado. Por esto, luego de llevar a cabo una rigurosa evaluación sobre la trayectoria y efectividad de determinados programas de ciberinteligencia, se llegó al nombre de Jose Pino, quien había creado una serie de programas reconocidos, probados de manera muy efectiva en varios lugares, principalmente en Asia.
De esta manera, luego de realizar unas cuantas pesquisas, los emisarios del jeque llegaron a los representantes de una empresa internacional que localizó a Pino para invitarlo a ejecutar Magno (sí, como Alejandro Magno), un programa de su creación implementado para localizar a 14 blancos específicos que habían sido identificados como terroristas, delincuentes y criminales que ponían en cuestión la estabilidad del régimen.
Pino llegó a ese lugar, tuvo las reuniones del caso y, pese a la desconfianza inicial que él, como extranjero, generaba al tener acceso a una serie de información sensible, contó con todo el respaldo gubernamental para desarrollar sus actividades. Rápidamente, los resultados se vieron, pues, en cuestión de pocos días y rastreando con palabras clave correos electrónicos, redes sociales, medios de comunicación, canales de radio y televisión; chats, compras en línea, servicios a domicilio y pronunciamientos oficiales, fue localizando a cada uno de los objetivos de manera precisa.
El primero fue denominado simplemente “Target 1”, y fue encontrado en un par de días en una ciudad de Malasia, donde se desempeñaba como profesor universitario. Lo mismo pasó con “Target 2”, “Target 3” y el resto de individuos buscados, quienes fueron localizados tan fácilmente por Pino que parecía que los conocía de antemano. Pero no era así y el dar con su localización exacta y todos sus movimientos fue el resultado de un poderoso programa de ciberinteligencia que apela a palabras clave, análisis de contexto, inteligencia artificial y no poca malicia para obtener resultados efectivos.
Con los objetivos plenamente localizados, varios grupos al servicio del emirato comenzaron a actuar, capturando a varios que, en un comienzo negaron los señalamientos, aunque, luego de ver las pruebas en mano, confesaron la verdad. Otros, que tal vez eran vistos como más peligrosos, no fueron capturados, pero empezaron a morir por infartos y ataques cerebro-vasculares, lo cual, por supuesto, parece algo de una película de espías y genera no pocos interrogantes (y bastante temor).
Teniendo claro que su trabajo de 5 meses había terminado, Pino se marchó, fortaleciendo su posición como una figura ineludible en el mundo cuando se quiera hablar de ciberinteligencia.
***
Varios candidatos a la Presidencia de Colombia aceptaron la oferta de José Pino para auditar las elecciones. Luis Gilberto Murillo fue el más entusiasta, pues escribió en su cuenta de X: “¡Acepto su ofrecimiento!”. Esto fue seguido del mensaje del general (r) Gustavo Matamoros, quien también se mostró de acuerdo con la propuesta. Por su parte, las fuerzas políticas mayoritarias, como el Pacto Histórico y el Centro Democrático, respondieron afirmativamente, conscientes de que las votaciones requerían hacerse con la mayor seguridad posible y que el contar con una instancia independiente ayudaría a conseguirlo, al menos en apariencia.
De hecho, el Centro Democrático escribió en su cuenta de X:
“El Centro Democrático se suma a esta importante iniciativa ciudadana. La defensa de la democracia es un deber que nos compete a todos. Estamos listos para apoyar y acompañar a todos aquellos que quieran garantizar el derecho democrático más importante de todos: el voto!” (sic)
Sin embargo, a pesar de las buenas perspectivas, la oferta no era tan sencilla de concretar, sobre todo porque ya se había contratado a empresas para hacer las respectivas auditorías, incluso pagadas por las autoridades electorales por un valor de unos $60.000 millones de pesos. La diferencia fundamental entre lo que ya estaba y la nueva propuesta estribaba en que Pino era independiente y no proponía una revisión fragmentada, sino plena y abarcadora de todo el proceso electoral. Esto, como bien señalaron varios candidatos, podría ayudar a ahorrar en el futuro una gran cantidad de dinero y garantizaría una mayor transparencia una vez se publicaran los respectivos resultados.
No obstante, algo cambió súbitamente, porque el Centro Democrático borró su tuit de aceptación de la propuesta, sin dar explicaciones. Igualmente, el gobierno encabezado por Gustavo Petro, que había cuestionado la transparencia de la organización electoral y el Consejo Nacional Electoral (CNE), dejó de pronunciarse sobre el tema y no dio mayores señales para que la oferta tuviera viabilidad.
Con esto, la idea de hacer esa auditoría independiente no avanzó como podría haberlo hecho. Por tal razón, al poco tiempo, el mismo Pino anunció el retiro de su propuesta, pues además le llegó información de que había personas que, por diferentes razones, tenían el interés de lanzar un ataque reputacional en su contra. Esto no era cualquier cosa, pues se enteró de que algunos individuos, respaldados en lo que ahora se conoce como “bodegas” querían dejar en el ambiente que Pino era una “ficha” de Rusia (porque el “coco” de la “Guerra Fría” todavía funciona) para hacer ganar a la izquierda, lo cual significaba que podía ser usado como “chivo expiatorio” para culpar a ciertas fuerzas políticas de una eventual derrota electoral. Y en ese camino, también se dio cuenta de que fue objeto de seguimientos en algunos de los lugares que frecuentaba.
Es evidente que mucho de lo que rodea a Jose Pino genera numerosas preguntas, tanto entre sus competidores nacionales e internacionales, como en sectores oficiales que saben de la capacidad que tiene para obtener todo tipo de información sensible. Por eso no es de extrañar que haya competidores y rivales que quieran sacarlo del camino o, al menos, no dejar que se convierta en una instancia ineludible cuando se hable de ciberinteligencia y ciberseguridad. Pero, a pesar de esto, es claro que los seguimientos y rumores en su contra comenzaron inmediatamente después de que hizo esa oferta en pleno proceso electoral.
¿Por qué no se acogió la propuesta de Pino? ¿Acaso porque las empresas encargadas de hacer la respectiva auditoría contaban con el aval pleno de todo el aparataje institucional? ¿O porque —siendo malpensados— ya había millonarios contratos de por medio que, luego de una auditoría “independiente y gratuita”, se verían innecesarios? ¿O porque el mismo Pino, por la razón que sea, no le generó la confianza suficiente a quienes debían haber tomado la decisión de aceptar la propuesta? De hecho, ¿será que no se avaló el ofrecimiento porque darle semejante poder a una sola persona (claro, al frente de una empresa plenamente consolidada y reconocida) podría ser visto como muy riesgoso para la seguridad del país?
No es del todo claro, pero no está de más averiguar otras cosas.
***
Desde hace décadas, pero cada vez con mayor ahínco, el uso de herramientas tecnológicas interconectadas es una constante fundamental para el funcionamiento de organizaciones, empresas, instituciones y Estados. El avance de estos programas y su puesta en marcha en diferentes escenarios han facilitado de forma impresionante procesos que antes podían llevar meses y en la actualidad se hacen con un simple “click”. Esto ha permitido almacenar datos, corregir equivocaciones y acelerar numerosas actividades, en muchos casos de manera efectiva y trazable.
Obviamente, dicha situación también ha traído nuevos riesgos, pues existen individuos e incluso grupos, varios bien organizados, que se han especializado en encontrar vulnerabilidades, ya sea para sabotear, espiar o robar a diferentes instancias, fomentando graves perjuicios públicos y privados. Estos son los delitos informáticos que, ante un mundo cada vez más interconectado y que, en muchos casos, exige a las personas hacerlo, son una obviedad que genera nuevas fragilidades frente al manejo de información sensible y que necesita de controles efectivos. A esto se suma, por supuesto, el fenómeno social, por lo demás paradójico, en el que, a pesar de tener acceso a un inmenso caudal de contenido, se han creado burbujas ideológicas que han radicalizado a sectores enteros de la sociedad que difunden noticias sesgadas, muchas claramente falsas, pero que encuentran credibilidad promoviendo, incluso, historias de conspiraciones (como fraudes electorales) hoy en día muy en boga.
Por esto, quien maneje la información y sepa, de diferentes maneras, manipular las herramientas con las que esta se difunde, tiene un poder que puede hacerse cada vez más grande y, según algunos, peligroso. En estos escenarios, se han acuñado términos como ciberinteligencia, ciberseguridad y ciberdefensa para definir las acciones que, en diferentes escenarios, se han desarrollado en la sociedad contemporánea, esa que es digital e interconectada a través de los programas que se manipulan a través de los computadores. La ciberinteligencia recopila, procesa y analiza contenido digital para identificar, anticipar y neutralizar amenazas del ciberespacio. La ciberseguridad genera protección de los sistemas ante un eventual ataque. La ciberdefensa previene, detecta y responde en tiempo real a los ciberataques contra redes, sistemas de información e infraestructura crítica.
Como bien se sabe, Jose Pino es uno de los gurúes de este tema en el mundo, quien, por cierto, según salió en el periódico Portafolio del 27 de julio de 2026, planteó la necesidad de crear, más que una agencia para la ciberdefensa de Colombia — que no estaría mal—, un verdadero sistema nacional de resiliencia digital para “anticipar, detectar y responder a las amenazas digitales, mediante un sistema que articule al Estado, las empresas, la academia y los operadores de infraestructura crítica”.
¿Será que alguien le “coge la caña” y se avanza significativamente en este tema?
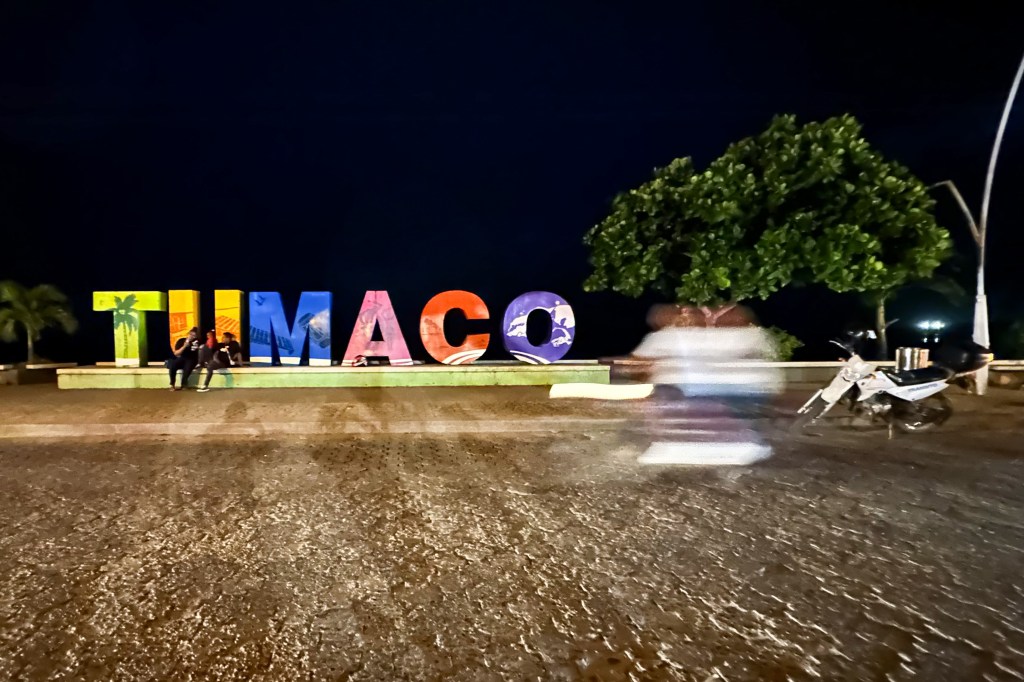
***
José Francisco Pino Acevedo nació en el puerto de Tumaco, en el departamento de Nariño, en 1996, de la unión de un padre vallenato y una madre tumaqueña. Vivió gran parte de su infancia en un barrio “caliente” donde la violencia, las actividades delincuenciales y la inseguridad eran el pan de cada día. Por eso más de una vez tuvo que ver a los muertos que aparecían tirados en su cuadra o en lugares cercanos por cuenta de las rencillas entre pandillas que, desde hacía varios años, se habían ido conectando con empresas delictivas de alto nivel hasta convertirse ellas mismas en dueñas y señoras de numerosas actividades criminales. Lo anterior, por supuesto, no era de sorprender, pues Tumaco se transformó en el municipio con mayores cultivos de coca del país en el que varios grupos armados de distintas características se disputaban el control del narcotráfico y otras actividades ilegales.
La situación era, como decían en el barrio, muy tesa, pues, a pesar de que Tumaco también ha sido históricamente la cuna de futbolistas legendarios, deportistas excelsos y folcloristas de renombre, se convirtió en un territorio complejo para su población, por lo que todo pintaba complicado para muchos de los jóvenes que crecían allí.
Sin embargo, a pesar de ese tremendo escenario, el muy pequeño Jose comenzó a desarrollar sus inquietudes, involucrándose con numerosas actividades que dejaban ver una habilidad singular y un talento sinigual para trabajar con determinadas herramientas tecnológicas. Por ejemplo, desde niño agarraba radios viejos y los desarmaba, intentando encontrarles el “chiste”, y, pese a que más de una vez los resultados no fueron los esperados, en poco tiempo les “cogió el tiro” para continuar creando nuevas herramientas. Más adelante, aprendió a reparar motocicletas, incluso instalándoles repuestos “hechizos”, lo que lo convirtió en alguien muy solicitado en todo el puerto.
Pero eso no sería nada comparado con lo que llegaría después, pues el joven en cuestión empezó a involucrarse, casi sin querer, en el desarrollo de software y la exploración profunda de una Internet que parecía infinita. Y lo hizo a pesar de la pésima conectividad que, por ese entonces, el municipio tenía, y más en su propio barrio en el que el servicio de energía se suspendía a cada rato. En ese proceso, primero, se puso a “cacharrear” los manuales que encontraba en la red y que venían en idiomas que poco comprendía, pero que, con los primitivos traductores que había, pudo ir entendiendo para alterar, no sin pocos problemas, algunos de los programas que su tío utilizaba para bajar música y videos, y compilarlos en CD y memorias USB para venderlos en la calle.
Posteriormente, su padre, quien había trasladado a su familia a la ciudad de Neiva buscando nuevas oportunidades y, obviamente, intentando salir de ese contexto de peligro que no cesaba, observando el gran interés que su hijo manifestaba, le regaló un computador portátil que “profesionalizó” las muchas actividades que este llevaba a cabo para intentar manipular los diferentes programas que se encontraba y le representaban un nuevo reto.
Tal vez la separación de sus padres, que fue seguida de una tremenda crisis económica, aceleró gran parte del recorrido de Pino, pues, al ver que casi no había comida en la casa, se obligó a avanzar mucho más rápido en lo que sentía le podía brindar un futuro, incluso abandonando su educación “formal”, que muy pocas veces le hizo sentir cómodo, lo cual no dejó de generar fuertes discusiones familiares. Empero, los resultados se vieron pronto, pues, poco tiempo después, se puso en la tarea de acceder a los sistemas de importantes empresas de software a nivel mundial, lo cual parecía osado, aunque resultó efectivo, ya que encontró algunas vulnerabilidades, muchas que parecían obvias, pero que nadie antes había detectado. Inmediatamente, envió la información respectiva a los directamente interesados, sin que estos lo solicitaran, lo cual causó sorpresa en varios círculos y comunidades a nivel mundial.
Si bien en un comienzo varias empresas remitieron simples menciones de honor, con el tiempo estas (Mozilla Corporation, Dropbox, PayPal, eBay, Microsoft, Yahoo, Twitter y unas 30 más) mandaron cheques, reconociendo que el trabajo del novel gomoso de los computadores les estaba ayudando a corregir sus errores de seguridad. Obviamente, no faltaron las empresas que no contestaron, ante lo cual, como dictan los protocolos de la red, Pino esperaba 30 días y seguidamente publicaba sus hallazgos para que tuvieran acceso público. De esta manera, quien había sido un simple aficionado a meterle mano a Internet se transformó en una de sus personalidades más sonadas y respetadas, al menos para ciertos ámbitos, en el denominado ciberespacio.
Mucho de esto parece fácil, pero obviamente no lo es, pues responde al talento, la capacidad y el conocimiento adquirido de alguien que, surgido en una esquina casi olvidada de Colombia, un país periférico en lo concerniente al desarrollo de software de alto nivel, consiguió convertirse en una de las más relevantes figuras de la ciberseguridad, ciberinteligencia y ciberdefensa del mundo. Mejor dicho, Pino se hizo a pulso, con un ascenso tan poderoso y relevante que empresas y naciones han llegado a pagar millones de dólares para garantizar el desarrollo de programas que no puedan ser atacados y vulnerados, y, por supuesto (aunque eso se dice en voz baja), acceder a la información de aquellas instancias que consideran “enemigas” o, incluso, “incomodas”.
En ese sentido, Pino es un “hacker”, una palabra que, en parte por los medios de comunicación y no pocas películas, sobre todo de los años ochenta hasta la actualidad, tiene una connotación negativa, pero que realmente se refiere a una persona con conocimientos técnicos avanzados en temas digitales con la capacidad de resolver problemas con un enfoque en la detección de vulnerabilidades. Y lo hace, no solo encontrando los defectos de determinados programas, sino desarrollando sistemas propios que han dejado ver que desde Colombia se encuentra uno de los más brillantes creadores de software de ciberseguridad del mundo. Con esto, Pino es, si se le quiere llamar así, un “hacker bueno” (o esa es la impresión que me da) que, a través de un desarrollo inicialmente empírico, pero tremendamente avanzado en sus procesos y resultados, se convirtió en un factor de seguridad que vigila distintos rincones de Internet frente a los numerosos ataques que existen todo el tiempo para secuestrar información, suplantar identidades y vulnerar comunicaciones.
Su impronta es tan grande que hay quienes ponen a Pino prácticamente en el lugar de figuras de la computación y el manejo de la red virtual, como Bill Gates, Steve Jobs, Mark Zuckerberg y Elon Musk, pero con la diferencia —grandísima— de que lo hizo partiendo prácticamente desde cero, a diferencia de estos otros individuos, provenientes de potencias tecnológicas, educados en familias adineradas y estudiantes de prestigiosas universidades (así se hayan retirado en el camino).
O, bueno, eso es lo que algunos dicen de él. Por eso quiero seguir averiguando algunas cosas más.
***
Me encontré con Sebastián Roa, quien trabaja con José Pino desde hace unos diez años, primero informalmente y luego como parte relevante de sus empresas. Un amigo mío lo conoce y me dijo que a través de él podría llegarle al gurú de la ciberinteligencia, tal y como lo han conseguido algunos medios de comunicación que le han hecho algunas notas, incluso una en la que aparecía en su ciudad natal regalando 200 computadores a los niños de Tumaco.
Roa también tiene 30 años e igualmente demostró gran competencia para el desarrollo de software en materia de ciberinteligencia, ciberseguridad y ciberdefensa. En este camino conoció a Pino en la Universidad Surcolombiana de Neiva, donde estudiaba Desarrollo de Software, y donde habían invitado al ya reconocido “hacker” a dar una charla. Al oírlo se sintió identificado, pues ambos tenían intereses comunes en temas como el desarrollo de programas de auditoría, análisis de riesgos, revisión red team y, en general, herramientas tecnológicas que se utilizan para garantizar mayores y mejores estándares de calidad que impidan el “hackeo” de sus sistemas y, a la vez, faciliten la localización de quienes han intentado acceder y sabotear determinadas instancias.
Obviamente, el uso de este tipo de herramientas demanda una gran responsabilidad, pues pueden ser utilizadas para, precisamente, atacar los sistemas digitales, con lo cual resultan espiando, persiguiendo, saboteando y atacando a personas, organizaciones y Estados, o, por supuesto, lavando grandes capitales. Por eso, la adquisición de muchos de esos programas tiene protocolos concretos con empresas autorizadas debidamente auditadas por las instancias correspondientes, y si bien, como pasa con tantas cosas, estos controles pueden ser flanqueados e incluso ignorados, siempre será mejor, si se quiere contar con prestigio, reconocimiento y aval institucional, ceñirse a los canales correspondientes.
En sus labores como parte del equipo de Pino en una empresa especializada en la ciberinteligencia, Roa ha trabajado en lugares como Emiratos Árabes y Turquía. En algunos de estos lugares, valga decir, si bien los resultados han sido los esperados, han tenido que, como dicen en Colombia, “pararse en la raya” para que les paguen lo que corresponde. Igualmente, ha visto cómo algunos dirigentes políticos o, incluso, intermediarios, han tratado de “comprarlo” para saltarse a su jefe y contratarlo a él directamente, a lo cual ha dicho que no, no solo por lealtad a quien le ha enseñado muchas cosas, sino por tener claro que solamente Pino, como cabeza de la empresa, es quien tiene el conocimiento y la habilidad para lograr resultados que otras personas, por más entrenadas que sean en estos asuntos, no pueden lograr.
Este hombre me dice en voz baja, aunque con la autorización de decirlo, que hay varias empresas de Pino en el mundo de la ciberseguridad actuando públicamente en numerosas instancias, pero que también hay otras que llevan a cabo trabajos similares, aunque con razones sociales diferentes, lo cual deja ver que se está convirtiendo en alguien sumamente importante, al punto de desplazar a empresas tradicionales del ramo, incluyendo a algunas de origen israelí que habían controlado por años estos temas. Eso no es cualquier cosa, sobre todo porque el proceso se está haciendo desde Colombia, un país con muy poca tradición en esos asuntos y que es, de hecho, uno de los más endebles en seguridad digital.
Le digo a Sebastián que quiero hablar con Pino, pues tengo claro que va a ser una de las figuras más relevantes de las dinámicas del poder empresarial, político y económico en los próximos años, no solo en Colombia, sino en el mundo. Y yo, que soy lego en estas áreas, quiero entender (o al menos intentar aprender) algo de eso. Asimismo, espero que me cuente de todas las denuncias sobre fraudes electorales que se hacen en distintos lugares del mundo que llevan a que los seguidores de los derrotados no acepten los resultados, si estos, obviamente, no son los deseados. Mejor dicho, quiero hablar con Pino para que me cuente si hubo fraude en las elecciones presidenciales en Colombia.
***
Sigo en la búsqueda de José Pino. Lo he visto en varias entrevistas que ha dado para la televisión y algunos canales de YouTube. Como he observado, se trata de un hombre joven que parece afable, con pinta pulcra y acento que a veces suena a tumaqueño, pero también a gringo “latino”.
Espero que pueda —o quiera— encontrarse conmigo para aclararme algunas cosas que, en este contexto de crispación política, polarización y creencias en lo que el sesgo dicta, están marcando la parada, no solo en el país, sino en el mundo. Me parece que tiene la paciencia y el interés para hablar al respecto de forma clara y abierta.
Espero preguntarle sobre algunas de sus actividades y de las herramientas poderosas que desarrolla para la ciberinteligencia, ciberseguridad y ciberdefensa. También sobre los lugares en los que ha estado y la razón por la que decidió volver a Colombia, un país muy vulnerable en materia de ciberinformación, a pesar de que también es uno de los más conectados de América Latina (y es que de pronto la vulnerabilidad se debe precisamente a eso, aunque estoy especulando).
Igualmente, quiero saber de qué manera podría asesorar el desarrollo de un verdadero ecosistema nacional de resiliencia digital que no esté limitado a una agencia específica —que seguramente tiene que existir—, sino a un verdadero universo con distintas instancias que compartan información, investigación, infraestructura y acciones para identificar amenazas y coordinar respuestas efectivas frente a los muchos peligros que hay en todo momento. Y quiero que me diga cómo cree que este proceso debería implementarse ante los peligros que pueden surgir desde adentro, preguntando si habrá controles, pesos y contrapesos.
Obviamente, como bien dije antes, me interesa entender mucho más sobre la propuesta que hizo para auditar las elecciones y la razón por la que varios de los funcionarios, políticos y gobernantes que habían estado de acuerdo en un principio, cambiaron súbitamente de opinión. Y espero que me cuente, en un contexto en que el aún entonces presidente Petro denunció un fraude electoral, la razón por la que refutó sus afirmaciones señalando que había una “desinformación técnica desde el poder” por errores conceptuales y relacionamientos equivocados, al confundir “infraestructura web con manipulación de resultados”. Finalmente, quiero saber si, a pesar de eso, considera posible que haya habido un fraude electoral, aquí o en otros lugares.
Según he podido indagar, la posición de Pino en temas de ciberinteligencia, ciberseguridad y ciberdefensa es en estos momentos dominante, o está en vía de serlo. Supongo que en esos escenarios, como en muchos otros, puede haber intereses para sacarlo del camino, sobre todo si sus productos tienen usos “equivocados”. Por eso me gustaría preguntarle acerca de los grandes perjuicios que pueden causar las herramientas que él desarrolla y, en contraposición, ver de qué manera se podrían crear entornos seguros, protectores de los derechos de las personas y garantes del desarrollo de la sociedad. También, evidentemente, me da curiosidad escuchar sobre los muchos intereses que puede haber para cortarle el paso que, seguramente, no son pocos.
Sé, como me dijo uno de sus trabajadores más cercanos, que Pino va a presentar en sociedad una empresa que seguramente revolucionará muchas cosas en Colombia, lo cual, tal vez, tiene que ver con lo que escribió en este tuit:
“La industria de fabricación de armas cibernéticas será una de las más importantes del siglo. Y, por supuesto, influirá directamente en el quinto poder”.
¿A qué se refiere con eso? ¿Qué es lo del “quinto poder”? ¿Y quiénes controlan estas instancias hoy en día? Son cosas de las que espero obtener información, porque en la actualidad, mientras todo el mundo expone sus sesgos, odios, miedos y vanidades en las redes, me siento, al oír de estos temas, en medio de las tramas de la serie de televisión El Hombre Nuclear, de películas como Terminator, Matrix o El Vengador del Futuro, o del cuento La última pregunta de Isaac Asimov.
Digo esto con serio interés, porque ya estamos viendo —y viviendo— cuestiones como la Inteligencia Artificial masificada, robots preparados para hacer muchas cosas que se pensaban solamente humanas, y, sobre todo, un clima político álgido con grandes poderes enfrentados que tienen claro que el control de estas herramientas tecnológicas es fundamental para conseguir objetivos que, a veces, no son precisamente los más loables.
Posiblemente hay cosas que yo jamás podré entender. Por eso quiero entrevistar a este hombre (y este texto es un llamado para lograrlo), pues estoy absolutamente convencido de que el mundo seguirá avanzando hacia una dirección que él conoce y, si bien no tengo claro cuál será, tampoco quiero quedarme al margen de todo lo que se viene.
*Petrit Baquero es historiador y politólogo. Es autor de los libros El ABC de la Mafia. Radiografía del Cartel de Medellín (Planeta, 2012); La Nueva Guerra Verde (Planeta, 2017) y Las Guerras Esmeralderas en Colombia (Planeta, 2025).