




Escucha este artículo
Audio generado con IA de Google
/

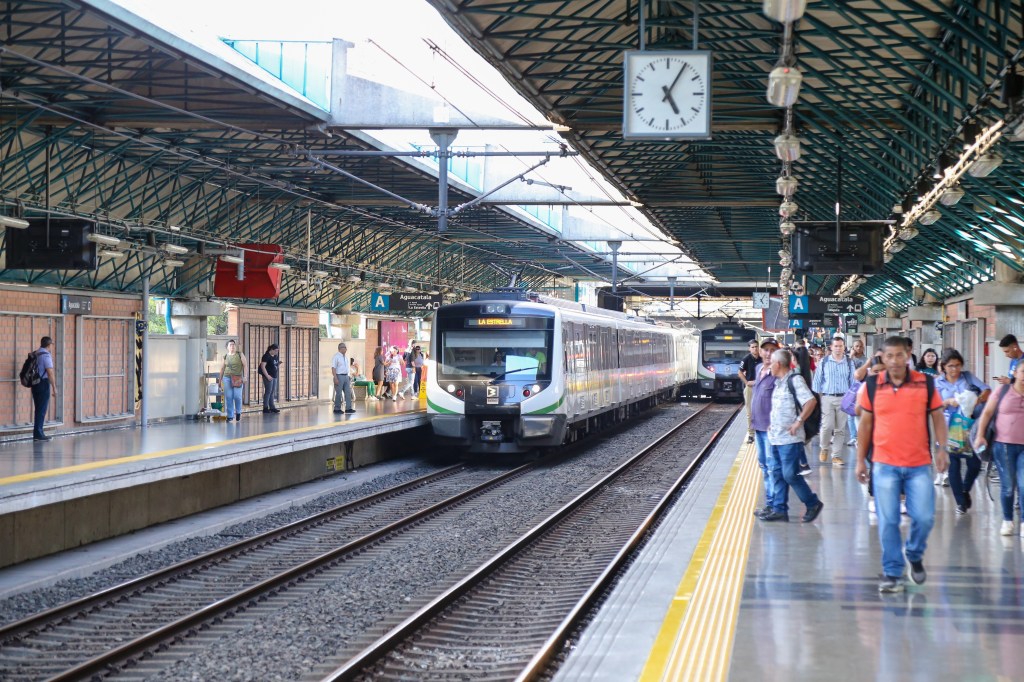
La cuenta oficial del Metro de Medellín en X fue objeto de un ingreso temporal no autorizado durante la madrugada de este jueves 17 de septiembre. Durante el incidente, desde el perfil institucional se difundieron publicaciones relacionadas con criptomonedas, contenido ajeno a las comunicaciones habituales de la empresa.
Lea: Piden denuncia formal a turista que alertó paseo millonario en Santa Marta
El Metro confirmó la situación y señaló que sus áreas especializadas en seguridad de la información activaron los protocolos establecidos para este tipo de eventos. Según la entidad, las medidas permitieron detener los efectos de la intromisión y recuperar el control del perfil.
Publicaciones ajenas al Metro
Durante el periodo en que la cuenta estuvo comprometida, desde el perfil oficial aparecieron mensajes relacionados con criptomoneda y activos digitales. Este contenido no correspondía a información sobre la operación del sistema ni a las comunicaciones habituales del Metro.
La situación llamó la atención de los usuarios, debido a que las publicaciones aparecieron desde una cuenta institucional utilizada normalmente para entregar información sobre el servicio, novedades de las líneas y recomendaciones para los pasajeros. Una vez detectada la actividad irregular, los equipos encargados de la seguridad de la información aplicaron los protocolos de respuesta y trabajaron para controlar el acceso no autorizado.
La advetencia para quienes hicieron clic
El Metro recomendó especial precaución a las personas que hayan ingresado a alguno de los enlaces publicados durante el periodo de los enlaces publicados durante el periodo en que la cuenta estuvo comprometida. La principal recomendación es no suministrar información personal ni financiera a través de esos enlaces. La advertencia busca prevenir posibles riesgos para quienes hayan interactuado con las publicaciones difundidas durante la intromisión.
Le puede interesar: Las propuestas de Cartagena al presidente Abelardo de la Espriella
Por ahora, la empresa continúa revisando el incidente mediante sus equipos especializados en seguridad de la información y señaló que mantendrá las medidas necesarias para proteger su cuenta en esta plataforma.